

در دوران دیجیتالی شدن صنایع، امنیت تجهیزات صنعتی (Industrial Cyber‑Security) به یکی از مهمترین عوامل بقا و رشد شرکتها تبدیل شده است. هر روز تعداد حملات سایبری به سامانههای کنترل صنعتی (ICS) و زیرساختهای OT (Operational Technology) افزایشی چشمگیر دارد و تهدیدات متنوعی از جمله نفوذ به شبکههای کنترل، تغییر پارامترهای فرآیند یا حتی تخریب فیزیکی تجهیزات را به همراه میآورد. در این مقاله به بررسی جامع چالشها، انواع تهدیدات و راهکارهای عملی برای محافظت از تجهیزات صنعتی میپردازیم.
چالشهای امنیتی در تجهیزات صنعتی
تجهیزات صنعتی به دلیل ویژگیهای خاص خود با چالشهای منحصربفردی روبرو هستند. اولین چالش، ترکیب سیستمهای IT (فناوری اطلاعات) و OT (فناوری عملیاتی) است که باعث میشود ضعفهای یک بستر به سادگی به بستر دیگر سرایت کند. دومین چالش، محدودیتهای فنی تجهیزات قدیمی (Legacy) است؛ بسیاری از این دستگاهها قابلیت بهروزرسانی نرمافزاری ندارند و بهطور پیشفرض با پروتکلهای ناامن عرضه میشوند. سومین مشکل، کمبود آگاهی و آموزش در میان کارکنان است؛ در بسیاری از کارخانهها، کاربرانی که مسئولیت نظارت بر تجهیزات را دارند، بهخوبی با اصول پایه امنیت سایبری آشنا نیستند.
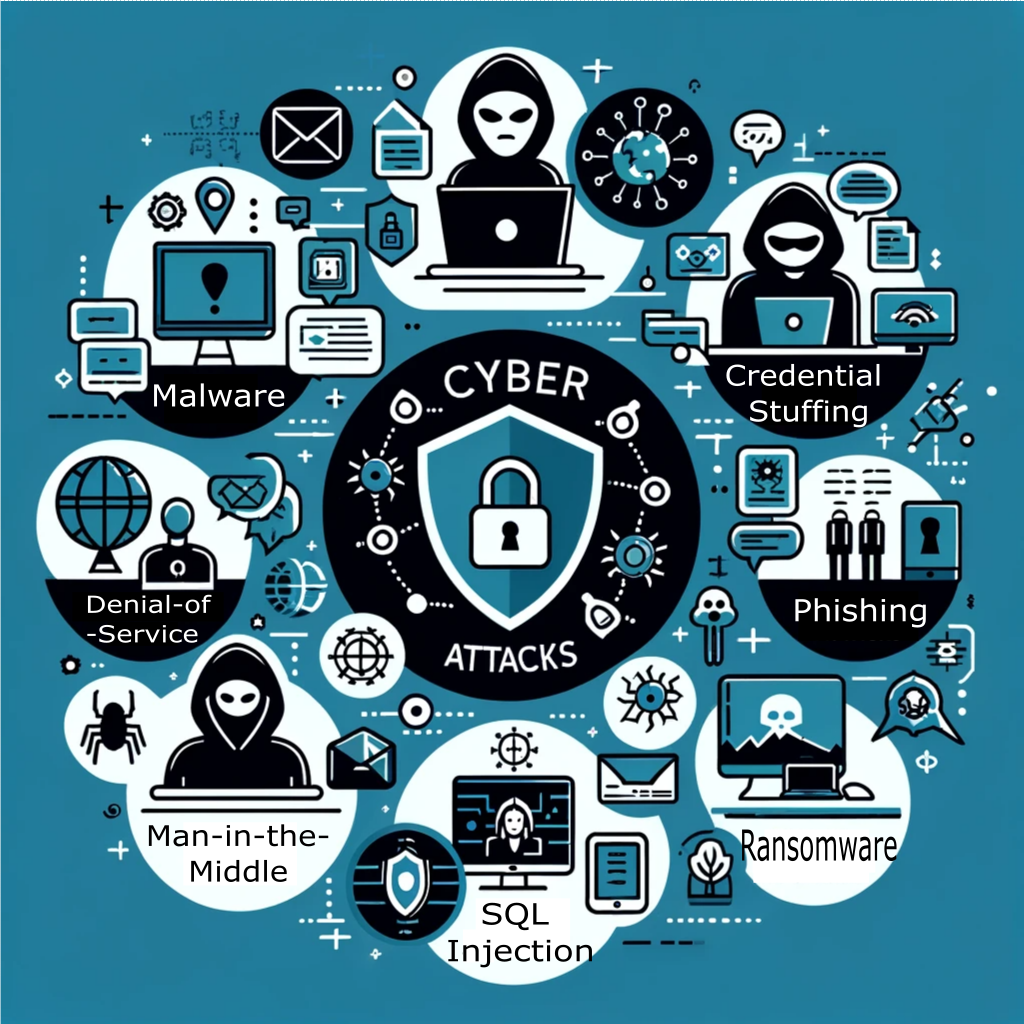
علاوه بر این، فشارهای تجاری برای حفظ عملکرد ۲۴ ساعته و کاهش زمان خاموشی (downtime) باعث میشود که سازمانها گاهی بهجای اعمال تدابیر امنیتی، به سرعتپذیری و دسترسی بیشتر اولویت دهند. این تعادل نادرست میتواند زمینهساز حفرههای امنیتی شود که هکرها به راحتی میتوانند از آن بهرهبرداری کنند.
انواع تهدیدات سایبری در محیطهای صنعتی
حملات نوع «دستگاه مخرب» (Malware)
بدافزارهای مخصوص OT مانند Stuxnet، Triton یا Havex با هدف تغییر یا تخریب فرآیندهای صنعتی طراحی شدهاند. این بدافزارها معمولاً از طریق نقطههای ورود ضعیف مانند پورتهای باز یا نرمافزارهای مدیریت از راه دور (Remote Management) به داخل شبکه میرسند.
حملات «ردیفگیری» (Phishing) و مهندسی اجتماعی
اگرچه ردیفگیری بیشتر در محیطهای اداری دیده میشود، اما مهندسان امنیتی بهسرعت متوجه شدهاند که هکرها میتوانند با فریب کارکنان تولیدی، اطلاعات ورود به سامانههای کنترل را بدست آورند. یک ایمیل ساده میتواند کل شبکه OT را در معرض خطر قرار دهد.
حملات «انکار سرویس» (DoS) و «تخریب سرویس» (DDoS)
با افزایش اتصال تجهیزات صنعتی به اینترنت، امکان ایجاد ترافیک مخرب برای غیرفعالسازی سرویسهای مهم مانند PLCها (Programmable Logic Controllers) نیز بالا رفته است. این نوع حملات میتوانند به توقف خط تولید و خسارتهای مالی سنگین منجر شوند.
تهدیدات داخلی (Insider Threat)
کارکنان داخلی یا پیمانکاران میتوانند بهسرعت به اطلاعات حساس دسترسی پیدا کنند و یا بهصورت عمدی یا ناخواسته کدهای مخرب را به شبکه وارد کنند. نظارت مستمر و اعمال سیاستهای حداقل دسترسی (Least Privilege) برای جلوگیری از این خطرات حیاتی است.
راهکارهای کلیدی برای تقویت امنیت تجهیزات صنعتی
ایجاد معماری شبکه زونبندی (Segmentation)
تقسیم شبکه به زونهای منطقی (مانند DMZ، زون کنترل و زون اداری) با استفاده از فایروالهای صنعتی میتواند مسیر گسترش حمله را محدود کند. هر زون باید با سیاستهای دسترسی متفاوتی محافظت شود تا حتی در صورت نفوذ، خطر بهسرورهای اصلی کاهش یابد.
استفاده از سیستمهای تشخیص نفوذ (IDS/IPS) مخصوص OT
دستگاههای IDS/IPS که برای پروتکلهای صنعتی مانند Modbus, OPC, DNP3 بهینهسازی شدهاند، میتوانند رفتار غیرعادی را شناسایی و بهسرعت اقداماتی نظیر قطع ارتباط یا هشداردهی انجام دهند.
بهروزرسانی منظم نرمافزار و پچکردن (Patch Management)
اگرچه برخی تجهیزات قدیمی امکان بهروزرسانی ندارند، اما برای تمام دستگاههای قابلآپدیت، برنامهریزی دقیق برای نصب پچهای امنیتی ضروری است. این کار باید با در نظر گرفتن زمانبندی تولیدی و تستهای پیشازاجرا انجام شود.
اجرای سیاستهای مدیریت هویت و دسترسی (IAM)
استفاده از احراز هویت چندعاملی (MFA) برای دسترسی به سامانههای کنترل، اعمال نقشهای دسترسی بر پایه وظیفه (RBAC) و ثبت لاگهای دقیق میتواند ردیابی فعالیتها را سادهتر کند و در صورت وقوع نفوذ، شواهد کافی برای تحلیل فراهم سازد.
آموزش و فرهنگسازی امنیتی
برگزاری دورههای آموزشی منظم برای پرسنل فنی و غیر فنی، شبیهسازی حملات فیشینگ و ارتقاء آگاهی درباره خطرات سایبری، نقش کلیدی در کاهش خطاهای انسانی ایفا میکند. فرهنگسازی امنیتی باید بهصورت مستمر و با ارزیابیهای دورهای تقویت شود.
نقش استانداردها و چارچوبهای بینالمللی
استانداردهای شناختهشدهای مانند IEC 62443 (Industrial Automation and Control Systems Security) و NIST SP 800‑82 بهعنوان راهنمای جامع برای پیادهسازی امنیت در محیطهای صنعتی شناخته میشوند. این چارچوبها نه تنها بهصورت فنی، بلکه در زمینه مدیریت ریسک، ارزیابی آسیبپذیری و برنامهریزی پاسخ به حادثه (Incident Response) نیز توصیههای عملی ارائه میدهند.
اجرای این استانداردها میتواند بهعنوان نقطه مرجع برای ارزیابی سازگاری با مقررات داخلی و بینالمللی، بهویژه در صنایع حساس مانند انرژی، پتروشیمی و آب، مورد استفاده قرار گیرد.
پیادهسازی فاز به فاز و نظارت مستمر
ارزیابی ریسک اولیه
قبل از هر اقدام، یک ارزیابی ریسک جامع باید انجام شود؛ این ارزیابی باید داراییهای بحرانی، نقاط ضعف فنی و تهدیدات احتمالی را شناسایی کند. نتایج این ارزیابی بهعنوان پایهای برای تعیین اولویتهای پیادهسازی امنیتی عمل میکند.
پیادهسازی تدابیر اولیه
در فاز اول، تمرکز بر روی زونبندی شبکه، نصب فایروالهای صنعتی و بهکارگیری IDS/IPS میباشد. این اقدامات سریع میتوانند سطح خطر را بهطور قابلتوجهی کاهش دهند.
بهبود مستمر و تستهای نفوذ
پس از پیادهسازی اولیه، انجام تستهای نفوذ دورهای (Penetration Testing) و ارزیابیهای امنیتی (Security Audits) ضروری است. نتایج این تستها باید بهسرعت در برنامههای بهبود مستمر گنجانده شوند تا بهروز بودن سیستمهای امنیتی تضمین شود.
نظارت زمان واقعی (Real‑time Monitoring)
استفاده از سامانههای SIEM (Security Information and Event Management) مخصوص OT میتواند لاگها و هشدارهای امنیتی را در زمان واقعی جمعآوری و تجزیه و تحلیل کند. این قابلیت امکان واکنش سریع به حوادث و کاهش زمان خاموشی (MTTR) را فراهم میسازد.
در نهایت، ترکیب فناوریهای پیشرفته، چارچوبهای استاندارد، آموزش مستمر نیروها و ارزیابیهای دورهای میتواند یک بستر مقاوم در برابر تهدیدات سایبری برای تجهیزات صنعتی ایجاد نماید. سرمایهگذاری در امنیت سایبری نه تنها به حفاظت از داراییهای فیزیکی کمک میکند، بلکه اعتبار برند، پایداری مالی و توان رقابتی شرکتها را در بازارهای جهانی تضمین مینماید.


دیدگاهتان را بنویسید