

در عصر دیجیتال، امنیت صنایع بهخصوص کارخانههای بزرگ دیگر تنها به محافظت فیزیکی محدود نمیشود. ترکیب تهدیدات سایبری، خطرات زیستمحیطی و آسیبپذیریهای انسانی، نیازمند یک چارچوب جامع و چندلایهای است که بتواند ریسکها را پیشبینی، شناسایی و بهموقع مهار کند. این راهنما با تمرکز بر اصول کلیدی امنیت صنعتی (Industrial Security) و روشهای اجرایی، به مدیران، مهندسان و مسئولین امنیتی کمک میکند تا زیرساختهای خود را در برابر تهدیدات متنوع توانمند سازند.
۱. شناخت محیط صنعتی و نقاط حساس
قبل از هر اقدامی، باید مرزهای واضحی برای شناسایی داراییهای اصلی سازمان تعریف شود. این داراییها میتوانند شامل ماشینآلات CNC، سیستمهای کنترل نظارتی (SCADA)، دیتاسنترهای داخلی، خطوط تولید خودکار و حتی منابع انسانی باشند. شناخت دقیق این نقاط حساس، پایهای برای تدوین سیاستهای امنیتی مؤثر است.
تحلیل ریسک چندبعدی
تحلیل ریسک باید نه تنها به خطرات فیزیکی (سرقت، خرابکاری) بلکه به تهدیدات سایبری (حملات ransomware، دسترسی غیرمجاز به PLC) و خطرات ترکیبی (مانند خرابکاری فیزیکی که منجر به اختلال در سیستمهای کنترل میشود) بپردازد. ابزارهای مدرن مانند مدلسازی تهدید (Threat Modeling) و تحلیل آسیبپذیری (Vulnerability Assessment) میتوانند در این مرحله مؤثر باشند.
۲. لایهبندی امنیتی (Defense-in-Depth)
یکی از اصول اساسی در امنیت صنعتی، ایجاد لایههای متعدد حفاظتی است که هر لایه میتواند در صورت نفوذ یک لایه دیگر، مانع پیشروی حملهکننده شود. این لایهها شامل موارد زیر میشوند:
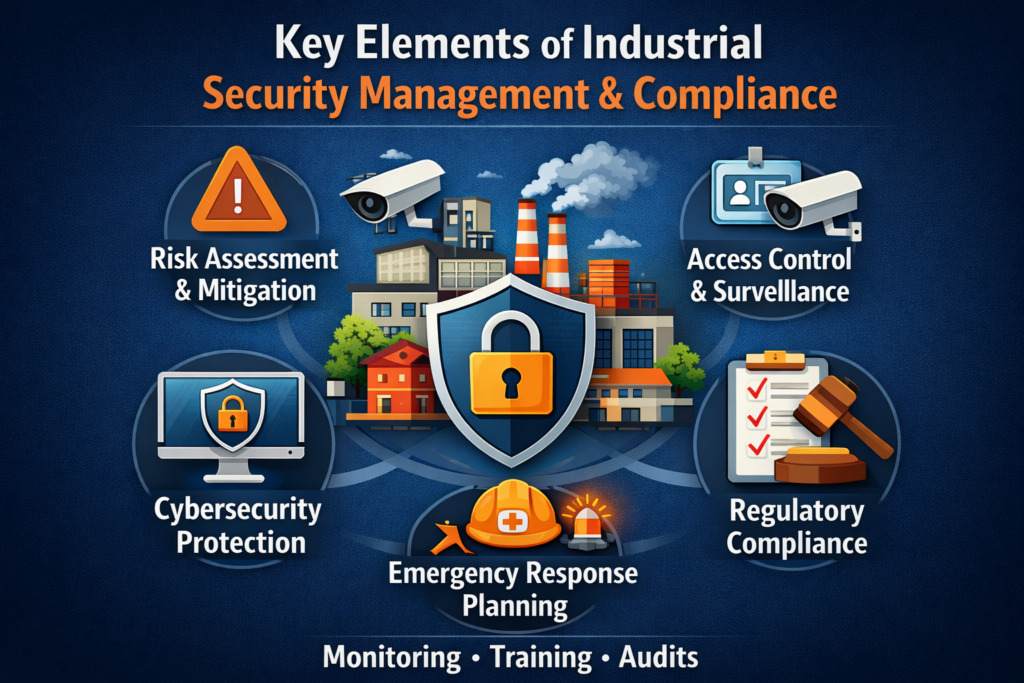
- پیشگیری فیزیکی: نصب دوربینهای مدار بسته (CCTV)، کنترل دسترسی با کارت هوشمند و سیستمهای تشخیص حضور.
- پروتکلهای شبکهای: جداسازی شبکههای عملیاتی (OT) از شبکههای اداری (IT) با استفاده از فایروالهای صنعتی و DMZ.
- سختافزارهای مقاوم: استفاده از PLCها و RTUهای دارای قابلیتهای رمزنگاری و احراز هویت.
- نرمافزارهای نظارتی: پیادهسازی سیستمهای تشخیص نفوذ (IDS) مخصوص OT و ابزارهای SIEM برای تجمیع لاگها.
نقش فایروالهای صنعتی
فایروالهای صنعتی میتوانند ترافیک ورودی و خروجی را بر اساس پروتکلهای مخصوص OT (مانند Modbus, OPC-UA) کنترل کنند. این ابزارها نه تنها مانع عبور دادههای مخرب میشوند، بلکه امکان اعمال سیاستهای دسترسی دقیق را فراهم میآورند.
۳. استانداردها و چارچوبهای بینالمللی
پذیرش استانداردهای شناختهشده، نه تنها به ارتقای سطح امنیت کمک میکند، بلکه مسیر همراستا شدن با مقررات قانونی را هم هموار میسازد. مهمترین استانداردها عبارتند از:
- ISA/IEC 62443: چارچوبی جامع برای امنیت سیستمهای OT که شامل سطوح مختلفی از امنیت محصول تا مدیریت سازمانی میشود.
- NIST SP 800‑82: راهنمایی برای ایمنی سایبری در محیطهای صنعتی که بهخصوص برای سازمانهای آمریکایی توصیه میشود.
- ISO/IEC 27001: استاندارد مدیریت امنیت اطلاعات (ISMS) که میتواند بهعنوان لایهای پوششی برای تمام داراییهای دیجیتال بهکار رود.
چگونگی تطبیق با استانداردها
تطبیق با استانداردها نیازی به یکبارهسازی نیست؛ میتوان با اجرای پروژههای کوچکپیمانهای شروع کرد. ابتدا یک ارزیابی اولیه از گپهای موجود (Gap Analysis) انجام داده و سپس برنامهای راهبردی برای پر کردن این فواصل تدوین میشود. این برنامه باید شامل اهداف واضح، جدول زمانی، مسئولیتها و معیارهای ارزیابی کارآیی باشد.
۴. امنیت سایبری در محیطهای صنعتی
در سالهای اخیر، حملات سایبری به زیرساختهای صنعتی بهصورت چشمگیری افزایش یافته است. این حملات نه تنها به تولید خسارت مالی میانجامند، بلکه میتوانند خطرات ایمنی جدی برای کارکنان ایجاد کنند. برای مقابله با این تهدیدات، اقدامات زیر ضروری است:
- بهروزرسانی منظم نرمافزارها: پچکردن سیستمعاملها، firmwareهای PLC و نرمافزارهای SCADA.
- آموزش پرسنل: برگزاری دورههای آموزشی درباره مهندسی اجتماعی، فیشینگ و رفتارهای ایمن دیجیتال.
- استفاده از رمزنگاری قوی: انتقال دادههای حساس بین دستگاهها با TLS یا IPsec.
- پیکربندی صحیح حسابهای کاربری: اعمال اصل کمترین دسترسی (Least Privilege) و حذف حسابهای غیرمستعمل.
نقش SIEM در مانیتورینگ مداوم
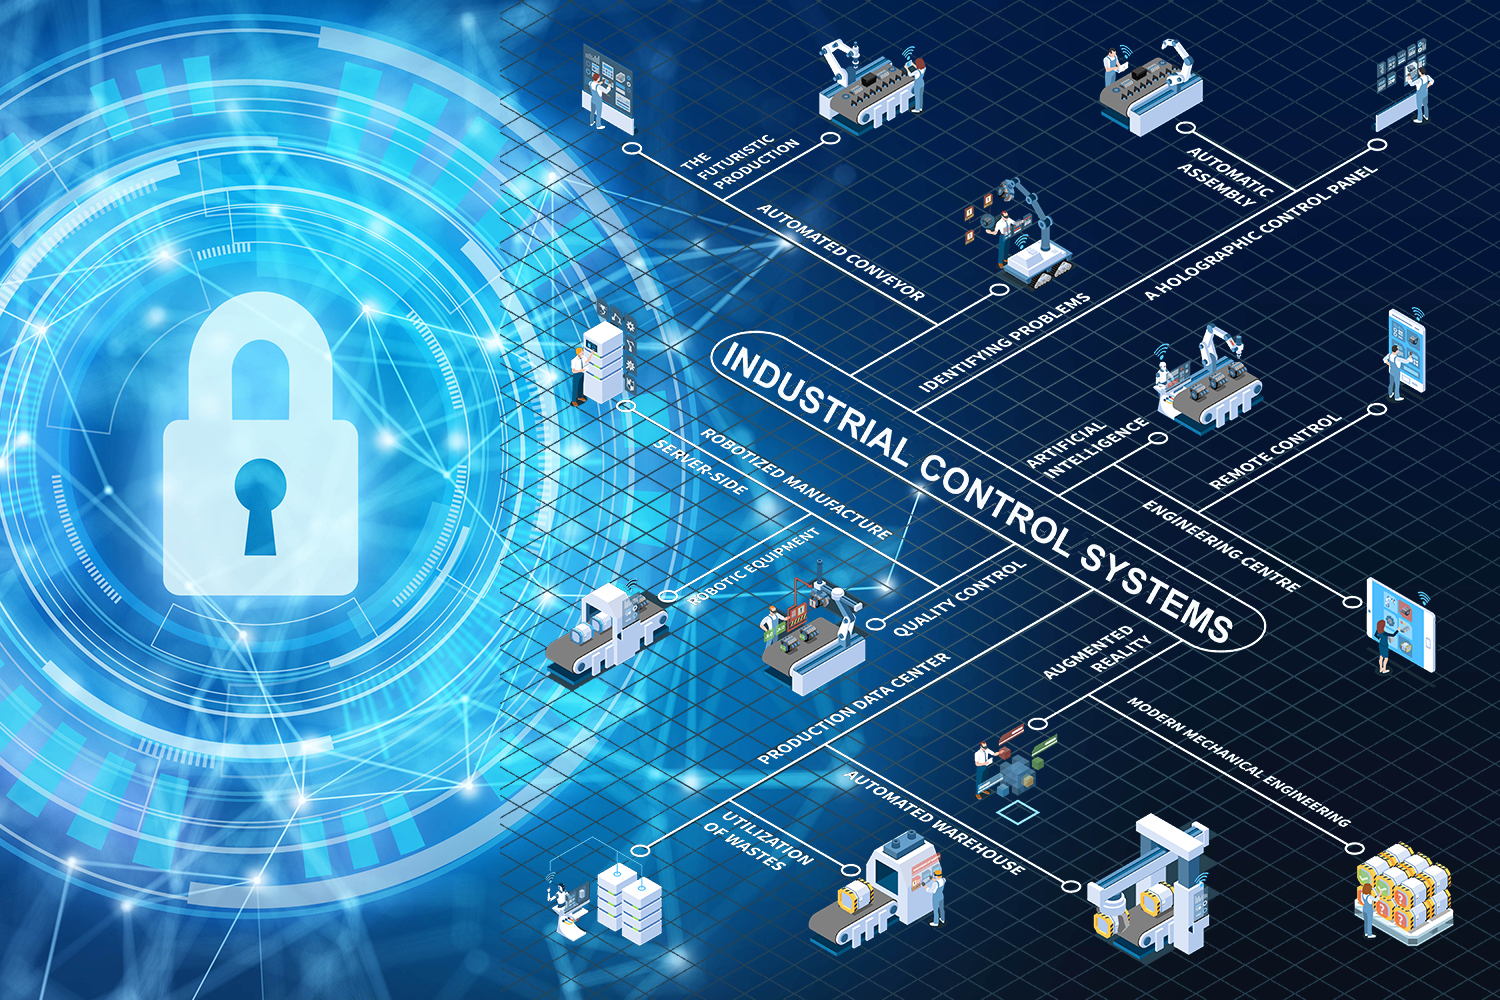
سیستمهای مدیریت اطلاعات و رخدادهای امنیتی (SIEM) میتوانند لاگهای مختلف از دستگاههای OT، فایروالها و سرورهای IT را تجمیع کرده و با الگوریتمهای هوشمند، رفتارهای مشکوک را شناسایی کنند. این قابلیت بهویژه در زمان وقوع یک حمله پیشبینیپذیر، امکان واکنش سریع و محدود کردن دامنه آسیب را فراهم میآورد.
۵. برنامهریزی برای بازیابی و پاسخ به حادثه (Incident Response)
هیچ سیستم امنیتی نمیتواند ۱۰۰٪ ایمن باشد؛ بنابراین داشتن یک برنامه واضح برای مواجهه با حوادث الزامی است. این برنامه باید شامل مراحل زیر باشد:
- شناسایی سریع: استفاده از ابزارهای IDS/IPS برای تشخیص زودهنگام نفوذ.
- قفلسازی (Containment): جداسازی بخشهای آسیبدیده از شبکه اصلی بهمنظور جلوگیری از گسترش حمله.
- حذف (Eradication): حذف بدافزارها یا اصلاح پیکربندیهای مخدوش شده.
- بازیابی (Recovery): بازگردانی سیستمها به حالت عادی با استفاده از بکاپهای امن.
- بازنگری و بهبود (Post-Incident Review): تحلیل دقیق حادثه برای شناسایی نقاط ضعف و بهروزرسانی سیاستهای امنیتی.
آموزش تمرینی (Tabletop Exercise)
برای اطمینان از کارایی برنامه پاسخ به حادثه، سازمانها باید بهصورت دورهای تمرینهای شبیهسازی شده (Tabletop Exercise) برگزار کنند. این تمرینها به تیمها امکان میدهد تا نقشهای خود را مرور کنند و نقاط ضعف فرآیندهای داخلی را شناسایی نمایند.
۶. فرهنگ امنیتی در سازمان
امنیت صنعتی تنها به تکنولوژی محدود نمیشود؛ بلکه به ذهنیت و رفتار کارکنان بستگی دارد. ایجاد یک فرهنگ امنیتی قوی شامل موارد زیر میشود:
- تشویق به گزارش خطرات: فراهم کردن یک سامانه ساده برای گزارش مشاهدات مشکوک.
- پاداشگذاری بر رفتارهای ایمن: اعطای جوایز یا اعتبار برای کارمندانی که اقدامات پیشگیرانه انجام میدهند.
- ارتباط مستمر: برگزاری جلسات هفتگی یا ماهانه برای مرور رخدادهای امنیتی و بهروزرسانی سیاستها.
نقش رهبری
مدیران ارشد باید بهعنوان حامی اصلی برنامههای امنیتی شناخته شوند. این حمایت میتواند از طریق تخصیص بودجه کافی، تقویت تیمهای امنیتی و ارتقای موقعیت شغلی مسئولین امنیتی در ساختار سازمانی نمایان شود.
نتیجهگیری
امنیت کارخانههای صنعتی در دنیای امروز نیازمند ترکیبی از فناوریهای پیشرفته، استانداردهای بینالمللی، برنامهریزی دقیق و فرهنگ سازمانی مستحکم است. با پیادهسازی لایهبندی دفاعی، رعایت چارچوبهای ISA/IEC 62443 و NIST، بهروزرسانی مستمر نرمافزارها و آموزش مداوم پرسنل، میتوان خطرات فیزیکی و سایبری را بهحداقل رساند و عملکرد پایدار کارخانه را تضمین کرد. هرچه سازمانها بهسرعت به این اصول پایبند شوند، توانایی مقابله با تهدیدات نوظهور و حفظ سرمایههای حیاتی خود را دارا خواهند بود.


دیدگاهتان را بنویسید