

Compliance یا «تطبیق» در دنیای کسبوکار به مجموعهای از قوانین، استانداردها و چارچوبهای داخلی و خارجی اشاره دارد که سازمانها برای حفظ امنیت اطلاعات، رعایت حقوق مشتریان و جلوگیری از جرائم مالی باید به آنها پایبند باشند. در عصر دیجیتال، بخصوص با گسترش تجارت الکترونیک و خدمات ابری، رعایت استانداردهای Compliance نه تنها یک الزام قانونی، بلکه یک مزیت رقابتی محسوب میشود که میتواند اعتماد مشتریان را جلب و ریسکهای قانونی را به حداقل برساند.
مفهوم کلی Compliance و اهمیت آن در صنایع مختلف
در ابتدا باید به این نکته توجه کرد که Compliance یک مفهوم یکپارچه نیست؛ بلکه بسته به حوزه فعالیت، قوانین متفاوتی اعمال میشود. برای مثال، در حوزه مالیسازی (FinTech) مقرراتی نظیر PCI DSS برای حفاظت از دادههای کارتهای پرداخت، GDPR برای حفظ حریم خصوصی در اتحادیه اروپا و HIPAA برای اطلاعات سلامت در آمریکا وجود دارد. هرکدام از این چارچوبها نیازمند اجرای دقیق فرآیندها، آموزش پرسنل و پیادهسازی فناوریهای مناسب هستند.
چرا رعایت استانداردهای Compliance برای کسبوکارها ضروری است؟
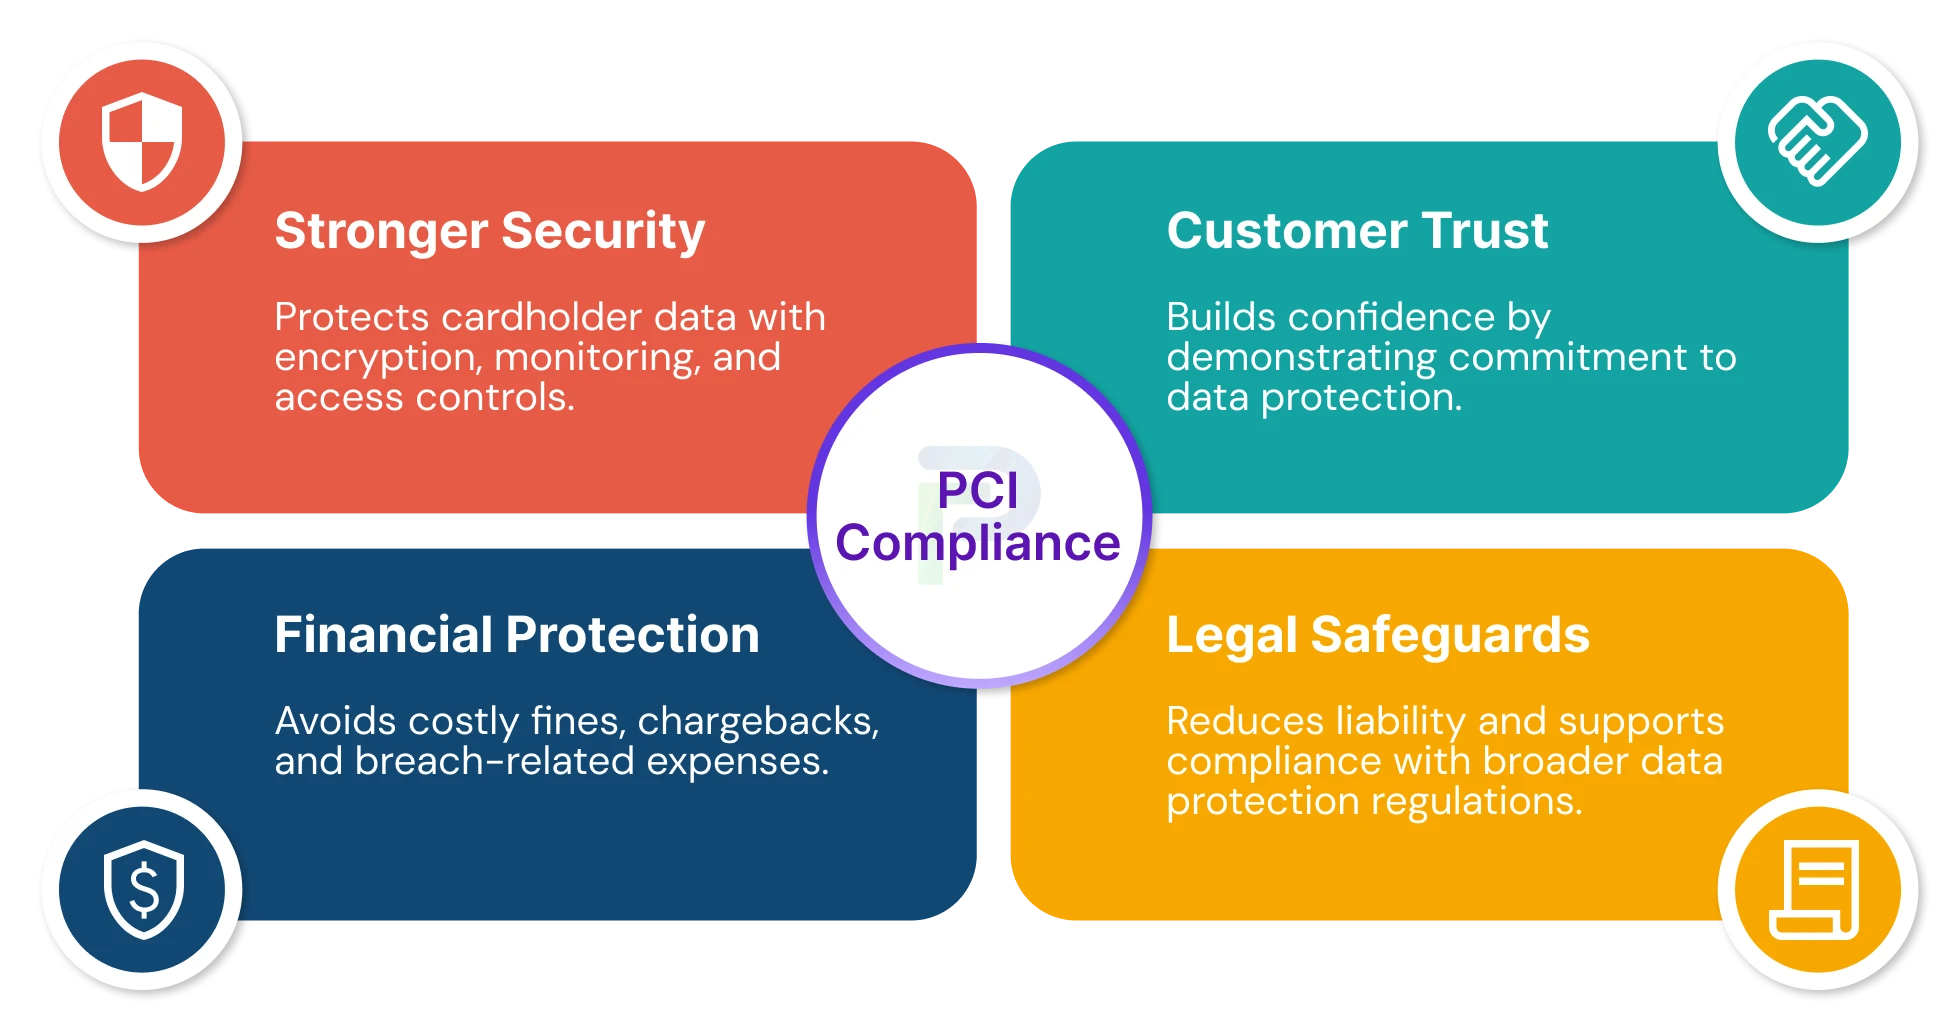
- پیشگیری از جرائم مالی و جریمههای سنگین: عدم رعایت قوانین میتواند منجر به جریمههای میلیاردی، توقیف حسابها و حتی بسته شدن فعالیتها شود.
- افزایش اعتماد مشتریان: کاربران بهخصوص در حوزههای حساس مانند بانکداری یا بهداشت، به امنیت دادههای خود اهمیت میدهند؛ بنابراین، نشان دادن تعهد به استانداردهای بینالمللی میتواند وفاداری مشتری را تقویت کند.
- بهبود فرآیندهای داخلی: پیادهسازی چارچوبهای Compliance باعث ایجاد فرآیندهای منظم، شفاف و قابلپایش میشود که به بهبود کارایی سازمان کمک میکند.
استانداردهای اصلی Compliance که باید به آنها توجه کرد
در ادامه، مهمترین استانداردهای بینالمللی که سازمانها باید بهصورت جامع بهکار گیرند، بررسی میشود. این استانداردها نه تنها در حوزه فناوری اطلاعات، بلکه در مدیریت ریسک، حریم خصوصی و امنیت اطلاعات نقش کلیدی دارند.
PCI DSS (Payment Card Industry Data Security Standard)
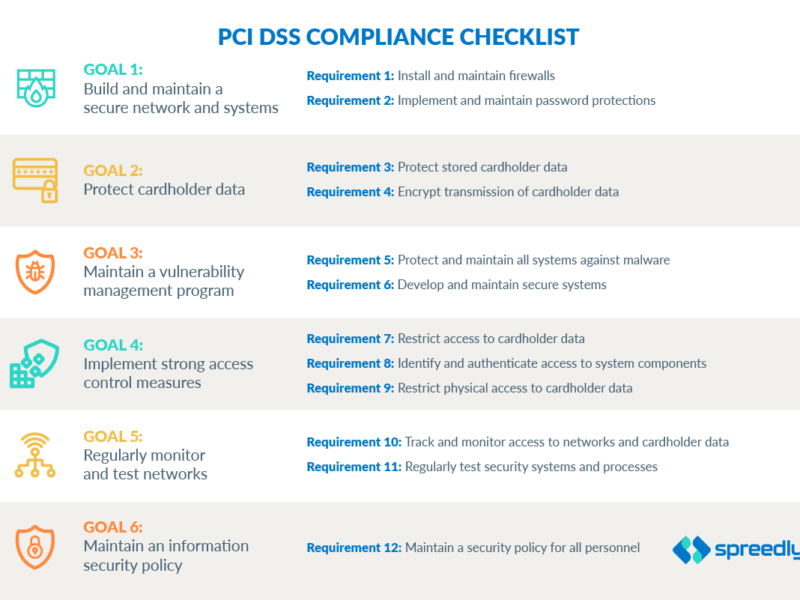
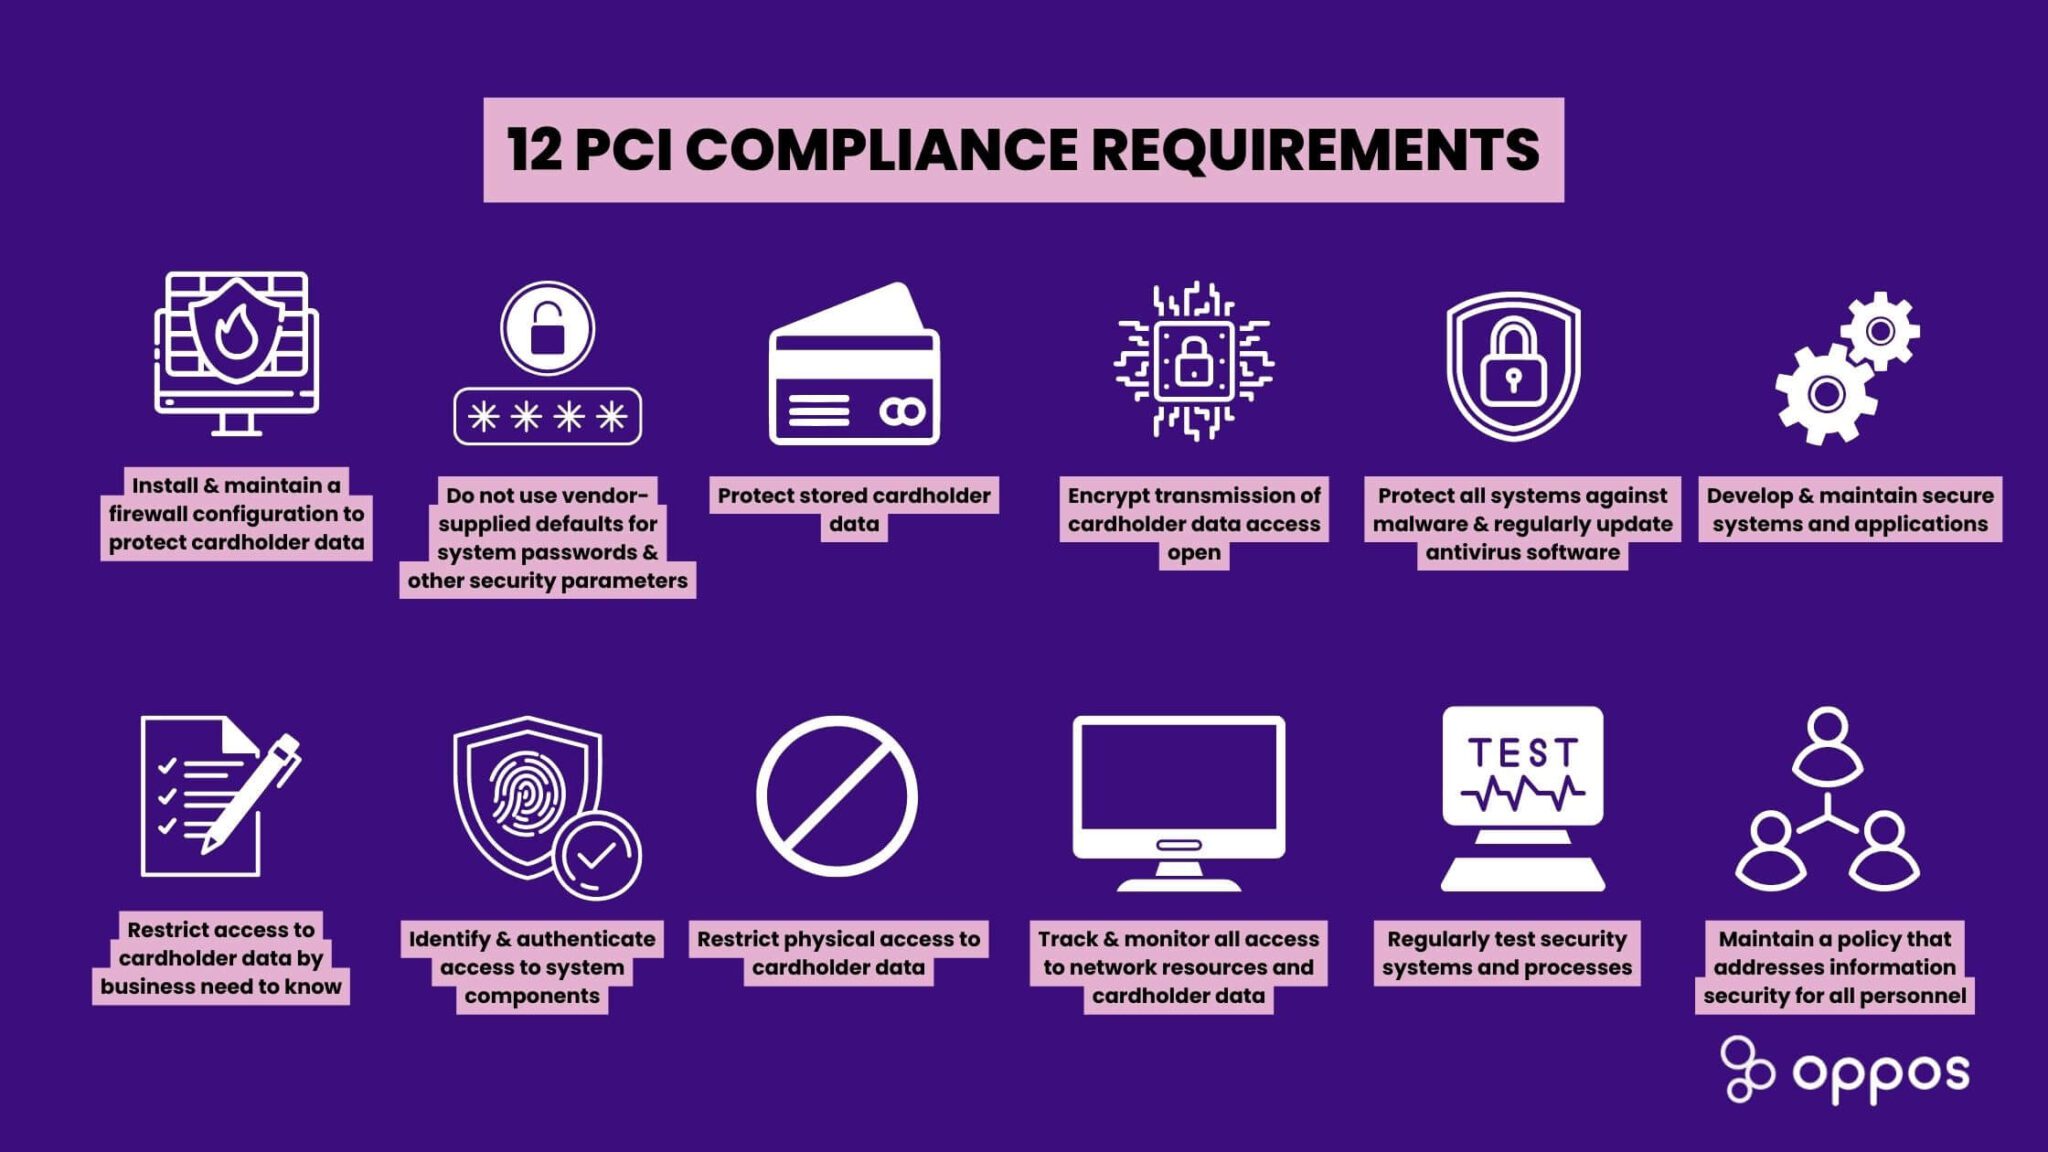
PCI DSS بهعنوان یکی از سختترین استانداردهای امنیتی در زمینه تراکنشهای کارت اعتباری شناخته میشود. این چارچوب شامل شش هدف اصلی است که شامل ساختار شبکه امن، حفاظت از دادههای کارت، مدیریت آسیبپذیریها، کنترل دسترسی، نظارت و تست منظم و سیاستهای امنیتی میشود. برای کسبوکارهای آنلاین، رعایت این استانداردها نه تنها الزامی است بلکه میتواند از بروز نفوذهای مخرب جلوگیری کند.
GDPR (General Data Protection Regulation)
قانون عمومی حفاظت از دادهها (GDPR) که توسط اتحادیه اروپا تصویب شده، برای تمام سازمانهای فعال در بازار اروپا یا پردازش دادههای شهروندان اروپایی اعمال میشود. این قانون به چهار اصل اساسی حریم خصوصی میپردازد: شفافیت، محدودیت هدف، حداقلسازی دادهها و دقت. عدم تطبیق با GDPR میتواند منجر به جریمههای تا ۴٪ گردش مالی سالانه یا ۲۲ میلیون یورو شود.
HIPAA (Health Insurance Portability and Accountability Act)
در حوزه بهداشت و درمان، HIPAA چارچوبی است که بر حفاظت از اطلاعات پزشکی افراد تاکید دارد. این استاندارد شامل دو بخش اصلی: Privacy Rule و Security Rule میشود که بهصورت دقیق نحوه جمعآوری، ذخیرهسازی و انتقال دادههای بهداشتی را تنظیم میکند. سازمانهای بهداشتی که به این استانداردها پایبند نباشند، با خطرات جدی از جمله سرقت دادههای حساس بیماران مواجه میشوند.
مراحل پیادهسازی یک برنامه Compliance مؤثر
راهاندازی یک برنامه Compliance موفق نیازمند یک رویکرد سیستماتیک و چندمرحلهای است. در ادامه، گامهای کلیدی برای اجرای این برنامه آورده شده است:
- تحلیل گپ (Gap Analysis): ابتدا باید وضعیت فعلی سازمان در مقایسه با الزامات استانداردهای موردنظر بررسی شود. این مرحله به شناسایی نقاط ضعف و فرصتهای بهبود کمک میکند.
- تعریف سیاستها و رویهها: بر اساس نتایج تحلیل گپ، سیاستهای داخلی و رویههای عملیاتی تدوین میشود که تمامی جنبههای امنیتی، حریم خصوصی و مدیریت ریسک را پوشش میدهد.
- آموزش و آگاهیبخشی: پرسنل باید با الزامات جدید آشنا شوند؛ بنابراین، برنامههای آموزشی منظم و کارگاههای عملی برای همه سطوح سازمان برگزار میشود.
- پیادهسازی فناوریهای پشتیبان: ابزارهای مانیتورینگ، رمزنگاری، مدیریت دسترسی و سیستمهای پیشگیری از نفوذ (IPS) باید بهصورت یکپارچه در زیرساختهای فناوری اطلاعات سازمان گنجانده شوند.
- نظارت مستمر و ارزیابی دورهای: با استفاده از آزمونهای نفوذ (Penetration Testing) و ارزیابیهای داخلی، سازمان میتواند بهروز بودن برنامه Compliance را تضمین کند.
- مدیریت رخداد (Incident Management): در صورت بروز نقض امنیتی، باید یک فرآیند واضح برای شناسایی، گزارشدادن و رفع مشکل وجود داشته باشد.
نقش رهبری و فرهنگ سازمانی در موفقیت Compliance
بدون حمایت قوی از سوی مدیریت عالی، حتی بهترین چارچوبهای فنی نیز نمیتوانند بهصورت مؤثر اجرا شوند. رهبران باید با ایجاد یک فرهنگ «پذیرش ریسک» و «پاسخگویی» به تیمها نشان دهند که رعایت استانداردها یک مسئولیت مشترک است. این فرهنگ میتواند از طریق تشویق به گزارشدادن مشکلات، ارائه پاداش برای عملکردهای ایمن و ایجاد فضای باز برای بحث درباره خطرات امنیتی تقویت شود.
چالشهای رایج در مسیر پیادهسازی Compliance و راهکارهای پیشنهادی
سازمانها در مسیر پیادهسازی استانداردهای Compliance با چالشهای متعددی روبرو میشوند. برخی از این چالشها و راهکارهای پیشنهادی به شرح زیر است:
- هزینههای بالا: استانداردهای امنیتی اغلب نیازمند سرمایهگذاری در سختافزار و نرمافزارهای پیشرفته هستند. راهکار: استفاده از مدلهای ابری (Cloud) که هزینههای سرمایهای را بهصورت سرویسهای اشتراکی کاهش میدهند.
- پیچیدگی فنی: برخی از الزامات مانند رمزنگاری دادههای در حال انتقال (TLS) یا مدیریت کلیدهای رمزنگاری میتواند برای تیمهای فنی دشوار باشد. راهکار: بهرهگیری از سرویسهای مدیریت کلید (KMS) ارائهشده توسط ارائهدهندگان ابری معتبر.
- تغییرات مستمر قوانین: قوانین بینالمللی بهصورت دورهای بهروزرسانی میشوند. راهکار: ایجاد یک تیم پایش قوانین (Regulatory Watch) که بهصورت دورهای تغییرات را بررسی و بهروزرسانیهای لازم را اعمال میکند.
- مقاومت داخلی: برخی کارکنان ممکن است نسبت به تغییرات جدید مقاومت نشان دهند. راهکار: برگزاری کارگاههای آموزشی تعاملی، استفاده از مثالهای واقعی از نفوذهای اخیر و نشان دادن مزایای مستقیم برای کاربران نهایی.
بهکارگیری روشهای نوین برای بهبود Compliance
در سالهای اخیر، فناوریهای نوین مانند هوش مصنوعی (AI) و یادگیری ماشین (ML) برای خودکارسازی فرآیندهای نظارت و تشخیص خطرات بهکار گرفته شدهاند. ابزارهای SIEM (Security Information and Event Management) بههمراه الگوریتمهای پیشبینی میتوانند رفتارهای مشکوک را در زمان واقعی شناسایی کرده و هشدارهای دقیقتری ارائه دهند. استفاده از این فناوریها نه تنها کارایی تیمهای امنیتی را افزایش میدهد، بلکه امکان پاسخ سریعتر به تهدیدات را فراهم میکند.
نتیجهگیری و گامهای بعدی برای سازمانهای پیشرو
Compliance بهعنوان یک الزامی قانونی و یک مزیت استراتژیک، باید در برنامهریزیهای بلندمدت هر سازمان جای گیرد. با اتخاذ یک رویکرد جامع که شامل تحلیل گپ، تدوین سیاستهای واضح، سرمایهگذاری در فناوریهای مناسب و ایجاد فرهنگ امنیتی باشد، میتوان بهصورت مؤثر ریسکهای قانونی و امنیتی را کاهش داد. در نهایت، سازمانهایی که بهصورت پیوسته به بهبود استانداردهای خود میپردازند، نه تنها از جریمههای سنگین در امان میمانند، بلکه اعتبار برند خود را در بازارهای داخلی و بینالمللی تقویت میکنند.


دیدگاهتان را بنویسید