

در عصر دیجیتال و خودکارسازی صنعتی، امنیت نه تنها به معنای حفاظت از تجهیزات فیزیکی است؛ بلکه یک استراتژی جامع شامل فناوریهای نوین، فرآیندهای مدیریتی و فرهنگ سازمانی میباشد. این راهنما به بررسی مؤلفههای کلیدی امنیت صنعتی، تهدیدات رایج و بهترین روشهای مقابله میپردازد تا سازمانها بتوانند ریسکهای عملیاتی را به حداقل برسانند.
اهمیت امنیت صنعتی در صنایع مدرن
امروزه کارخانهها و پالایشگاهها بهصورت همزمان به زیرساختهای فیزیکی و سامانههای کنترل صنعتی (ICS) وابسته هستند. هرگونه نقص امنیتی میتواند منجر به توقف تولید، خسارات مالی سنگین و حتی خطرات زیستمحیطی گردد. بهعلاوه، حوادث امنیتی میتوانند اعتبار برند را آسیبپذیر کرده و موجب جریمههای قانونی شوند.
هزینههای ناشی از نقض امنیت
- از دست رفتن زمان تولیدی و کاهش بهرهوری
- هزینههای تعمیر و جایگزینی تجهیزات آسیبدیده
- جریمههای قانونی ناشی از عدم رعایت استانداردهای ایمنی
- از دست رفتن دادههای حساس و خطر افشای اطلاعات مالکیتی
تهدیدات رایج در محیطهای صنعتی
تهدیدات امنیتی در صنایع میتوانند به دو دسته فیزیکی و سایبری تقسیم شوند. در ادامه به مهمترین انواع آنها پرداخته میشود.
تهدیدات فیزیکی
• سرقت یا خرابکاری تجهیزات؛ • دسترسی غیرمجاز به مناطق حساس؛ • تخریب زیرساختهای انرژی مانند برق و گاز؛ • حوادث ناشی از نقص در سیستمهای نظارت تصویری.
تهدیدات سایبری
• حملات ransomware که بهصورت مستقیم خطوط تولید را متوقف میکند؛ • نفوذ به سیستمهای SCADA و PLCها برای تغییر پارامترهای فرآیند؛ • استفاده از آسیبپذیریهای صفر-روز در نرمافزارهای کنترل؛ • جمعآوری اطلاعات از طریق شبکههای داخلی برای تجزیه و تحلیل رقبا.
راهکارهای فیزیکی برای تقویت امنیت
تقویت لایه فیزیکی اولین گام برای جلوگیری از دسترسیهای غیرمجاز است. در این بخش به ابزارها و روشهای کلیدی اشاره میکنیم:
سیستمهای کنترل دسترسی (ACS)
استفاده از کارتهای هوشمند، بیومتریک و رمزهای یکبار مصرف (OTP) میتواند اطمینان حاصل کند که تنها افراد مجاز به مناطق حساس دسترسی پیدا میکنند. ترکیب چندین روش (MFA) امنیت را بهطور چشمگیری ارتقاء میدهد.
نظارت تصویری هوشمند
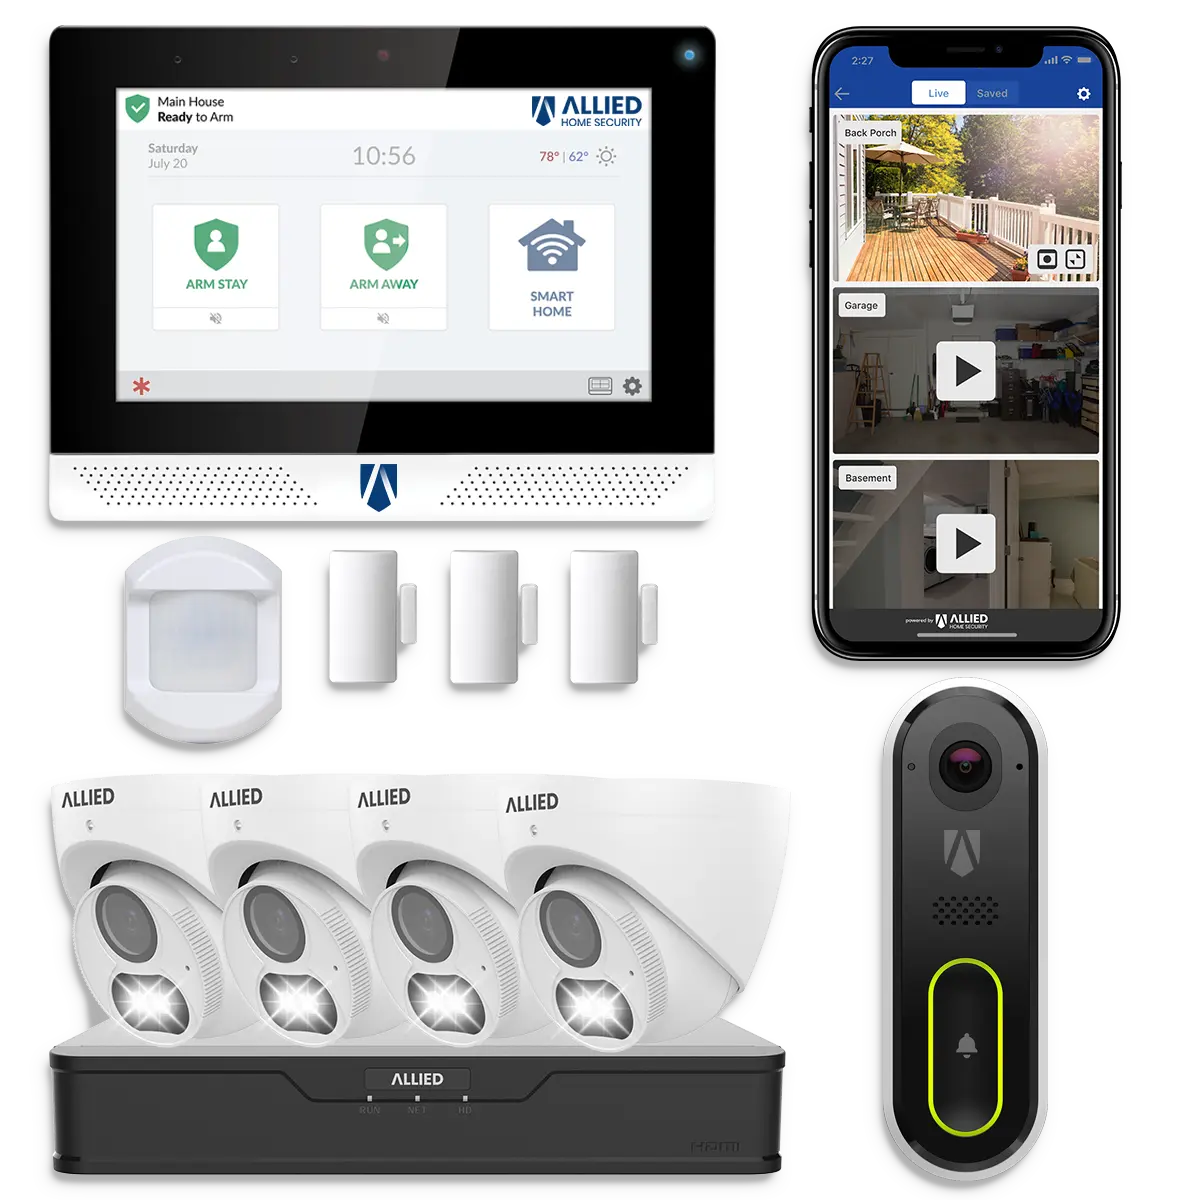
دوربینهای IP با قابلیت تشخیص حرکت، شناسایی چهره و تجزیه و تحلیل رفتار میتوانند بهصورت خودکار هشدارهای فوری را به مرکز کنترل ارسال کنند. این فناوریها با هوش مصنوعی میتوانند رفتارهای مشکوک را پیش از وقوع حادثه شناسایی نمایند.
محافظت از زیرساختهای حیاتی
محافظت فیزیکی از تابلوهای توزیع برق، مخازن گاز و خطوط لوله با استفاده از حفاظهای مقاوم در برابر تخریب و نصب حسگرهای لرزش میتواند خطرات ناشی از تخریب عمدی یا حوادث طبیعی را کاهش دهد.
راهکارهای دیجیتال و سایبری
در کنار لایه فیزیکی، امنیت سایبری باید با رویکردی لایهبه-لایه (defense‑in‑depth) پیادهسازی شود. در ادامه مهمترین ابزارها و استراتژیها بررسی میشوند.
تقسیمبندی شبکه (Network Segmentation)
جداسازی شبکههای عملیاتی از شبکههای اداری با استفاده از VLANها و فایروالهای صنعتی میتواند مساحت سطح حمله را بهطور قابل توجهی کاهش دهد. این کار همچنین مانع از پراکندن مخربانهگیهای نرمافزاری در سراسر زیرساخت میشود.
بهروزرسانی و مدیریت پچها
سیستمهای کنترل صنعتی بهدلیل طول عمر طولانی و نیاز به قابلیت اطمینان بالا، اغلب از بهروزرسانیهای منظم محروم میشوند. اجرای برنامه منظم برای اعمال پچهای امنیتی، بهخصوص در نرمافزارهای PLC و SCADA، از مهمترین اقدامات پیشگیرانه است.
نظارت مستمر و SIEM صنعتی
استفاده از پلتفرمهای SIEM (Security Information and Event Management) مخصوص به صنایع، امکان جمعآوری، تجزیه و تحلیل لاگهای زمان واقعی را فراهم میکند. این ابزارها میتوانند الگوهای مشکوک را شناسایی کرده و بهصورت خودکار واکنشهای اضطراری را فعال کنند.
استانداردها و مقررات بینالمللی
رعایت چارچوبهای استاندارد جهانی نه تنها بهمنظور کاهش ریسک، بلکه برای برآورده کردن الزامات قانونی و تجاری ضروری است. برخی از مهمترین استانداردها عبارتند از:
- ISA/IEC 62443: مجموعهای از استانداردهای امنیتی برای سیستمهای کنترل صنعتی.
- NIST SP 800‑82: راهنمای امنیت سایبری برای زیرساختهای صنعتی.
- ISO/IEC 27001: استاندارد مدیریت امنیت اطلاعات که میتواند در محیطهای صنعتی نیز بکار رود.
- OTC (Operational Technology Cybersecurity) Guidelines: توصیههای عملی برای حفاظت از فناوریهای عملیاتی.
پیادهسازی سامانه نظارت و کنترل مرکزی
یک مرکز عملیات امنیت (SOC) مخصوص به صنایع، باید بتواند در زمان واقعی دادههای حسگرها، لاگهای شبکه و ویدیوهای نظارتی را ترکیب کند. برای این منظور، معماری زیر توصیه میشود:
- دریافت دادهها از حسگرهای فیزیکی (دوربین، حسگر حضور، حسگرهای محیطی).
- تجمیع لاگهای شبکه و دستگاههای کنترل در یک پایگاه داده مرکزی.
- استفاده از الگوریتمهای یادگیری ماشین برای شناسایی رفتارهای غیرعادی.
- اتصال به سیستمهای پاسخ اضطراری (SOAR) برای اجرای خودکار اقدامات اصلاحی.
مدیریت حوادث و برنامهریزی بازیابی
در هر سازمان صنعتی، یک برنامه جامع برای مدیریت بحران باید شامل مراحل زیر باشد:
- شناسایی و تشخیص سریع: استفاده از ابزارهای تشخیص نفوذ (IDS/IPS) و هشداردهی خودکار.
- پاسخ فوری: جداسازی بخشهای تحت حمله، قطع دسترسیهای مخرب و فعالسازی پروتکلهای اضطراری.
- تحلیل پسحادثه: بررسی دقیق ریشهدستگیری (Root Cause Analysis) برای جلوگیری از تکرار.
- بازیابی و بازگشت به حالت عادی: بازگرداندن سیستمها به نسخههای سالم و تست مجدد امنیت قبل از راهاندازی مجدد.
آینده امنیت صنعتی
با پیشرفت فناوریهای هوش مصنوعی، اینترنت اشیا (IoT) صنعتی و 5G، مرزهای امنیت صنعتی بهسرعت در حال تحول هستند. در سالهای آینده، دو روند کلیدی مشهود خواهد شد:
هوش مصنوعی برای پیشبینی تهدیدات
الگوریتمهای پیشبینی مبتنی بر یادگیری عمیق میتوانند رفتارهای مخرب را حتی پیش از وقوع شناسایی کنند و اقدامات پیشگیرانهای مانند تنظیم خودکار پارامترهای کنترل یا بهروزرسانی خودکار سیاستهای دسترسی را اجرا نمایند.
امنیت مبتنی بر بلاکچین
استفاده از زنجیرههای بلوکی برای ثبت لاگهای دسترسی و تراکنشهای حساس، امکان ایجاد یک رکورد غیرقابل تغییر و شفاف را فراهم میکند. این فناوری میتواند بهویژه در زنجیره تأمین و مدیریت داراییهای مهم صنعتی کاربرد داشته باشد.
نتیجهگیری
امنیت صنعتی یک حوزه چندبعدی است که ترکیبی از تدابیر فیزیکی، دیجیتال، مدیریتی و قانونی را میطلبد. با اتخاذ یک رویکرد جامع، استفاده از استانداردهای بینالمللی و بهرهگیری از فناوریهای نوین، سازمانها میتوانند ریسکهای عملیاتی را بهطور چشمگیری کاهش داده و پایداری بلندمدت خود را تضمین کنند. سرمایهگذاری در این زمینه نه تنها از خسارات احتمالی جلوگیری میکند، بلکه بهعنوان یک مزیت رقابتی در بازارهای جهانی شناخته میشود.


دیدگاهتان را بنویسید